
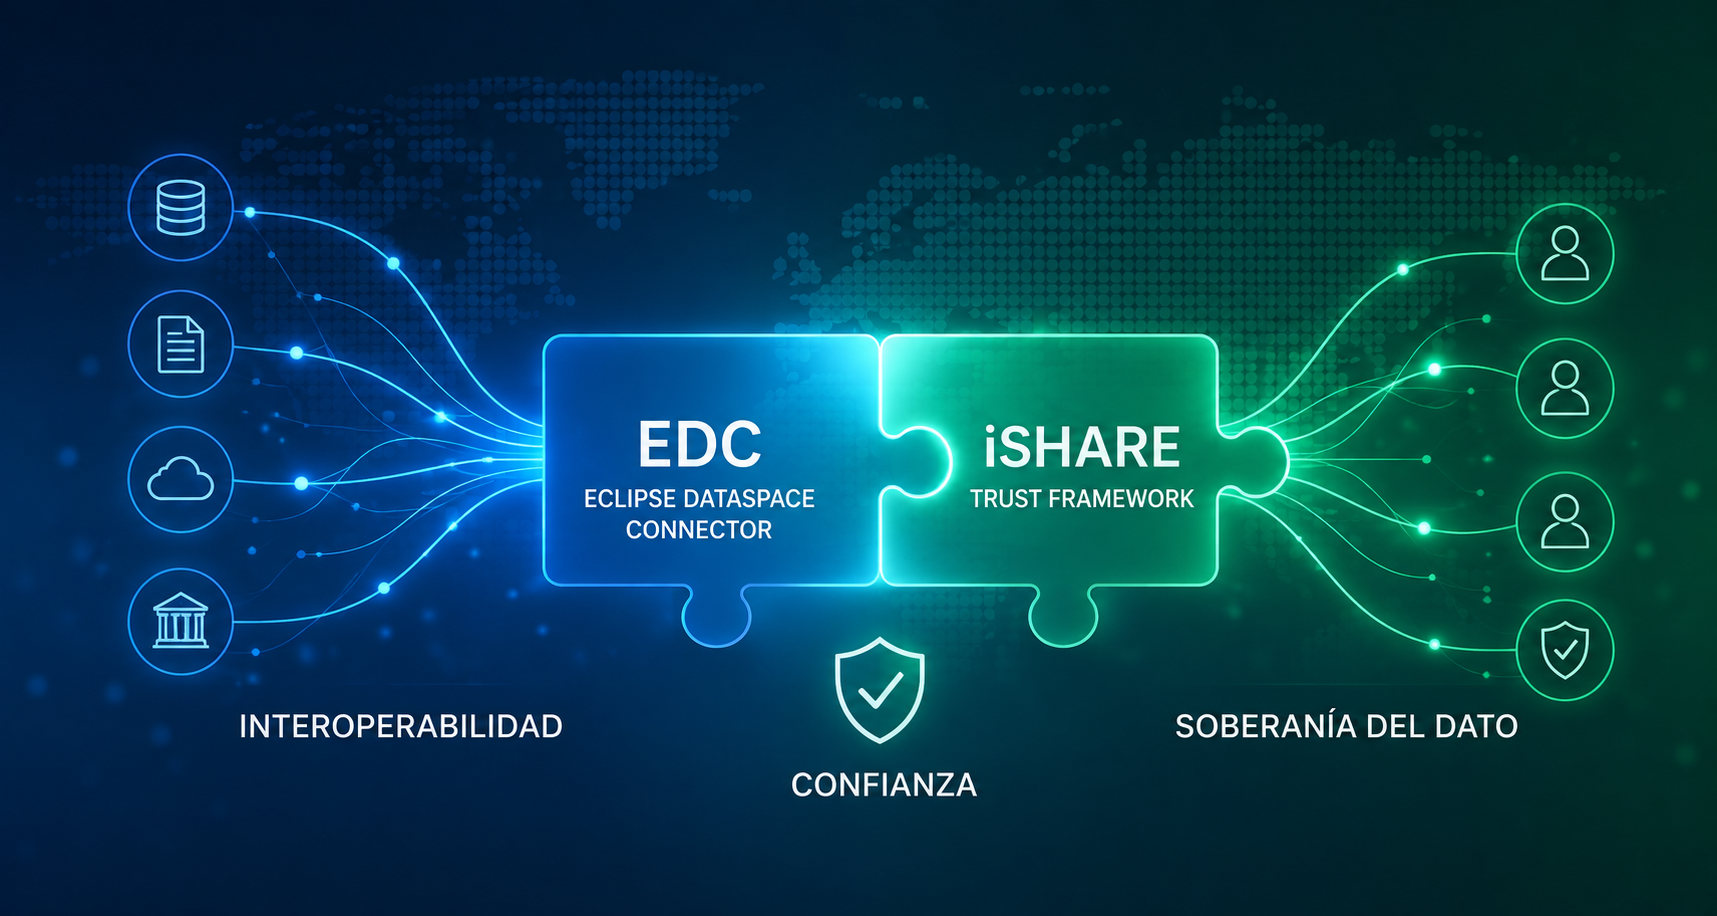
Los espacios de datos están evolucionando desde arquitecturas orientadas principalmente a la interoperabilidad hacia ecosistemas donde identidad, confianza, políticas y soberanía del dato son elementos fundamentales.
En este contexto, resulta especialmente interesante la reciente demostración de la Eclipse Foundation que muestra la integración de Eclipse Dataspace Connector (EDC) con el iSHARE Trust Framework.
La combinación de ambas aproximaciones permite visualizar cómo los componentes tecnológicos de un espacio de datos pueden trabajar junto con un marco de confianza para hacer posible un intercambio de datos controlado y verificable.
¿Qué aporta cada componente?
Eclipse Dataspace Connector (EDC) proporciona componentes open source para implementar conectores de espacios de datos y realizar intercambios basados en el Dataspace Protocol.
Su objetivo es facilitar que las organizaciones puedan publicar y descubrir ofertas de datos, negociar las condiciones de acceso y realizar transferencias respetando las políticas definidas por los participantes.
Por su parte, iSHARE aporta un Trust Framework orientado a establecer mecanismos de confianza entre los participantes del ecosistema, incluyendo aspectos relacionados con identidad, autenticación y autorización.
Por separado, cada uno aborda una parte diferente del problema.
Juntos permiten construir un flujo de intercambio en el que la interoperabilidad tecnológica y la confianza entre participantes se complementan.
Del catálogo a la transferencia controlada
En una arquitectura de espacio de datos, el intercambio no consiste simplemente en que una organización exponga un API y otra organización lo consuma.
El objetivo es que el participante pueda mantener el control sobre quién accede a sus datos, bajo qué condiciones y para qué finalidad.
La demostración de EDC e iSHARE permite visualizar este proceso como un flujo en varias etapas:
Catálogo → negociación de políticas → verificación de credenciales → transferencia controlada
- Primero se descubren las ofertas de datos disponibles.
- A continuación, los participantes negocian las condiciones y políticas que regulan el intercambio.
Los mecanismos de confianza permiten verificar a los participantes y las condiciones necesarias para realizar la operación.
Finalmente, los datos se transfieren de acuerdo con las políticas y acuerdos establecidos.
El resultado es un modelo en el que el dato puede circular sin que su propietario pierda el control sobre las condiciones de utilización.
Interoperabilidad no es suficiente
Uno de los retos de los espacios de datos es pasar de demostradores y pilotos tecnológicos a ecosistemas operativos en los que participan múltiples organizaciones.
Para conseguirlo, no basta con resolver la interoperabilidad técnica.
También es necesario responder a preguntas como:
- ¿Quién es realmente el participante que solicita los datos?
- ¿Está autorizado para acceder a ellos?
- ¿Qué políticas regulan ese acceso?
- ¿Cómo se verifican las credenciales?
- ¿Bajo qué condiciones puede utilizarse la información?
- ¿Cómo se mantiene la soberanía del dato durante el intercambio?
Aquí es donde los Trust Frameworks adquieren especial relevancia.
La integración entre EDC e iSHARE resulta interesante precisamente porque muestra cómo estas dos dimensiones pueden conectarse: los mecanismos que permiten intercambiar datos y los mecanismos que permiten confiar en quién participa y bajo qué condiciones.
Hacia espacios de datos operativos
El valor de estas integraciones va más allá de una demostración tecnológica concreta.
Los espacios de datos necesitan combinar diferentes capas: protocolos de interoperabilidad, conectores, identidad, confianza, políticas, gobernanza y mecanismos que permitan hacer cumplir las condiciones acordadas.
La posibilidad de combinar componentes open source como EDC con frameworks de confianza como iSHARE contribuye a construir un ecosistema más modular y reutilizable.
Y, sobre todo, ayuda a avanzar desde una visión de los espacios de datos centrada únicamente en “compartir datos” hacia otra basada en “compartir datos de forma confiable, controlada y soberana”.
Ese cambio es fundamental para que los espacios de datos puedan convertirse en infraestructuras digitales capaces de conectar organizaciones, sectores y ecosistemas completos.
La confianza como pieza fundamental
Desde ZAINDATA seguimos de cerca este tipo de integraciones porque representan una evolución relevante para el desarrollo de espacios de datos.
- Interoperabilidad permite conectar.
- La confianza permite colaborar.
- La soberanía permite mantener el control.
La combinación de estas capacidades es la que puede llevar los espacios de datos desde los pilotos hacia ecosistemas reales, operativos y reutilizables.
Recursos
La Eclipse Foundation ha publicado una demostración práctica de la integración entre Eclipse Dataspace Connector (EDC) e iSHARE Trust Framework, donde puede observarse el flujo completo de un intercambio confiable:
🎥 Vídeo de la demostración: https://www.youtube.com/watch?v=HIYohP88lCo
En ZAINDATA seguiremos explorando cómo tecnologías, estándares y marcos de confianza pueden contribuir a construir espacios de datos interoperables, seguros y soberanos.